Хочете автоматизувати рутину — пересилати заявки з сайту в CRM, надсилати сповіщення в Telegram, збирати дані з різних сервісів — і не платити за кожну виконану задачу? n8n можна встановити на власний сервер. У цій статті розглянемо, як розгорнути n8n на VPS з Ubuntu, Debian чи AlmaLinux через Docker Compose, з автоматичним HTTPS від Let’s Encrypt, і перевіримо роботу на тестовому вебхуку. Для роботи підійде навіть недорогий VPS на NVMe дисках.
Що таке n8n
n8n — це платформа для автоматизації робочих процесів з візуальним редактором, яку можна запустити на власному сервері. Ідея схожа на Zapier чи Make: ви з’єднуєте сервіси «блоками» (вузлами), і дані автоматично переходять від одного до іншого. Різниця в тому, що n8n працює у вас, тому дані лишаються під вашим контролем.
n8n поширюється за fair-code-ліцензією: вихідний код доступний, але умови відрізняються від класичних open-source ліцензій, тож перед комерційним використанням варто прочитати ліцензію проєкту.
Типові сценарії:
- вебхук із форми на сайті → обробка даних → запис у CRM чи таблицю;
- за розкладом (cron) → запит до API → сповіщення в Slack чи Telegram;
- подія в базі даних → лист або повідомлення відповідальній людині;
- замовлення в платіжній системі → формування документа → лист клієнту;
- власні конвеєри перенесення даних між системами.
Складну логіку (розгалуження, цикли, обробку помилок) можна описувати вбудованим вузлом Code, у якому підтримуються JavaScript і Python.
Важливо знати перед початком
Що потрібно підготувати
- придбати надійнйи VPS з Ubuntu 22.04/24.04, Debian 12 або AlmaLinux 8/9 і доступом sudo;
- домен і окремий піддомен для n8n (наприклад,
n8n.ваш-домен.com); - вільні порти 80 і 443 (їх використовує Traefik для HTTPS-сертифіката);
- реальна електронна пошта для реєстрації сертифіката Let’s Encrypt.
Крок 1. Встановіть Docker і Docker Compose
Debian / Ubuntu:
curl -fsSL https://get.docker.com | sudo sh
sudo usermod -aG docker $USER
AlmaLinux:
sudo dnf install -y dnf-plugins-core nano wget
sudo dnf -y remove httpd
sudo dnf config-manager --add-repo https://download.docker.com/linux/centos/docker-ce.repo
sudo dnf install -y docker-ce docker-ce-cli containerd.io docker-compose-plugin
sudo systemctl enable --now docker
sudo usermod -aG docker $USER
Перелогіньтесь (або виконайте newgrp docker) і перевірте версії:
docker --version
docker compose version
Крок 2. Створіть DNS-запис
У панелі керування доменом додайте A-запис для піддомену:
| Тип | Ім’я | Значення |
|---|---|---|
| A | n8n (або інший піддомен) |
IP-адреса вашого сервера |
Дочекайтесь, поки запис почне працювати: без нього Let’s Encrypt не видасть сертифікат.
Крок 3. Підготуйте каталог і файл .env
cd /home/
mkdir n8n-compose
cd n8n-compose
mkdir local-files
nano .env
Каталог local-files призначений для обміну файлами між n8n і сервером (наприклад, для вузла читання й запису файлів). Створіть його вручну, щоб він мав правильні права.
У файл .env впишіть свої значення:
# Домен і піддомен разом дають адресу https://n8n.example.com
DOMAIN_NAME=example.com
SUBDOMAIN=n8n

# Часовий пояс для вузлів з розкладом (cron тощо)
GENERIC_TIMEZONE=Europe/Kyiv

# Пошта для реєстрації сертифіката Let's Encrypt
[email protected]
example.com використовуйте Ваш реальний доменКрок 4. Створіть файл compose.yaml
nano compose.yamlВставте конфігурацію з офіційної документації n8n:
services:
  traefik:
    image: "traefik"
    restart: always
    command:
      - "--api.insecure=true"
      - "--providers.docker=true"
      - "--providers.docker.exposedbydefault=false"
      - "--entrypoints.web.address=:80"
      - "--entrypoints.web.http.redirections.entryPoint.to=websecure"
      - "--entrypoints.web.http.redirections.entrypoint.scheme=https"
      - "--entrypoints.websecure.address=:443"
      - "--certificatesresolvers.mytlschallenge.acme.tlschallenge=true"
      - "--certificatesresolvers.mytlschallenge.acme.email=${SSL_EMAIL}"
      - "--certificatesresolvers.mytlschallenge.acme.storage=/letsencrypt/acme.json"
    ports:
      - "80:80"
      - "443:443"
    volumes:
      - traefik_data:/letsencrypt
      - /var/run/docker.sock:/var/run/docker.sock:ro

  n8n:
    image: n8nio/n8n
    restart: always
    ports:
      - "127.0.0.1:5678:5678"
    labels:
      - traefik.enable=true
      - traefik.http.routers.n8n.rule=Host(`${SUBDOMAIN}.${DOMAIN_NAME}`)
      - traefik.http.routers.n8n.tls=true
      - traefik.http.routers.n8n.entrypoints=web,websecure
      - traefik.http.routers.n8n.tls.certresolver=mytlschallenge
      - traefik.http.middlewares.n8n.headers.SSLRedirect=true
      - traefik.http.middlewares.n8n.headers.STSSeconds=315360000
      - traefik.http.middlewares.n8n.headers.browserXSSFilter=true
      - traefik.http.middlewares.n8n.headers.contentTypeNosniff=true
      - traefik.http.middlewares.n8n.headers.forceSTSHeader=true
      - traefik.http.middlewares.n8n.headers.SSLHost=${DOMAIN_NAME}
      - traefik.http.middlewares.n8n.headers.STSIncludeSubdomains=true
      - traefik.http.middlewares.n8n.headers.STSPreload=true
      - traefik.http.routers.n8n.middlewares=n8n@docker
    environment:
      - N8N_ENFORCE_SETTINGS_FILE_PERMISSIONS=true
      - N8N_HOST=${SUBDOMAIN}.${DOMAIN_NAME}
      - N8N_PORT=5678
      - N8N_PROTOCOL=https
      - NODE_ENV=production
      - N8N_WEBHOOK_URL=https://${SUBDOMAIN}.${DOMAIN_NAME}/
      - GENERIC_TIMEZONE=${GENERIC_TIMEZONE}
      - TZ=${GENERIC_TIMEZONE}
      - N8N_RESTRICT_FILE_ACCESS_TO=/files
    volumes:
      - n8n_data:/home/node/.n8n
      - ./local-files:/files

volumes:
  n8n_data:
  traefik_data:
Що тут важливо:
- Конфігурація запускає два контейнери: n8n і Traefik — проксі, який керує HTTPS-сертифікатами та маршрутизацією.
- Порт n8n прив’язано до
127.0.0.1:5678, тобто напряму ззовні він недоступний — лише через Traefik. - Змінна
N8N_WEBHOOK_URLдоступна з версії n8n 2.30.0. На ранніх версіях замість неї використовуйтеWEBHOOK_URL. - Том
n8n_dataзберігає базу даних SQLite та ключ шифрування n8n, аtraefik_data— дані сертифікатів.
Крок 5. Відкрийте порти фаєрвола
Переконайтесь, що порти 80 і 443 доступні ззовні.
Ubuntu/Debian (UFW):
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
AlmaLinux (firewalld):
sudo firewall-cmd --permanent --add-service=http
sudo firewall-cmd --permanent --add-service=https
sudo firewall-cmd --reload
sudo firewall-cmd --get-active-zones. Коли там значиться docker, правила із зони public до вхідного трафіку не застосовуються — відкрийте порти в зоні docker: sudo firewall-cmd --zone=docker --add-port=80/tcp --permanent && sudo firewall-cmd --zone=docker --add-port=443/tcp --permanent && sudo firewall-cmd --reload.Крок 6. Запустіть n8n
docker compose up -d
docker compose ps
Обидва сервіси мають бути в стані running. Для перевірки логів:
docker compose logs -f
Через хвилину-дві відкрийте в браузері https://n8n.ваш-домен.com. Перший запуск може бути трохи повільнішим: у цей час Traefik отримує сертифікат.
docker compose up -d видає помилку “cannot allocate memory” виконайте спочатку docker pull n8nio/n8n, а потім знову docker compose up -dКрок 7. Створіть обліковий запис власника
Під час першого входу n8n покаже екран реєстрації:
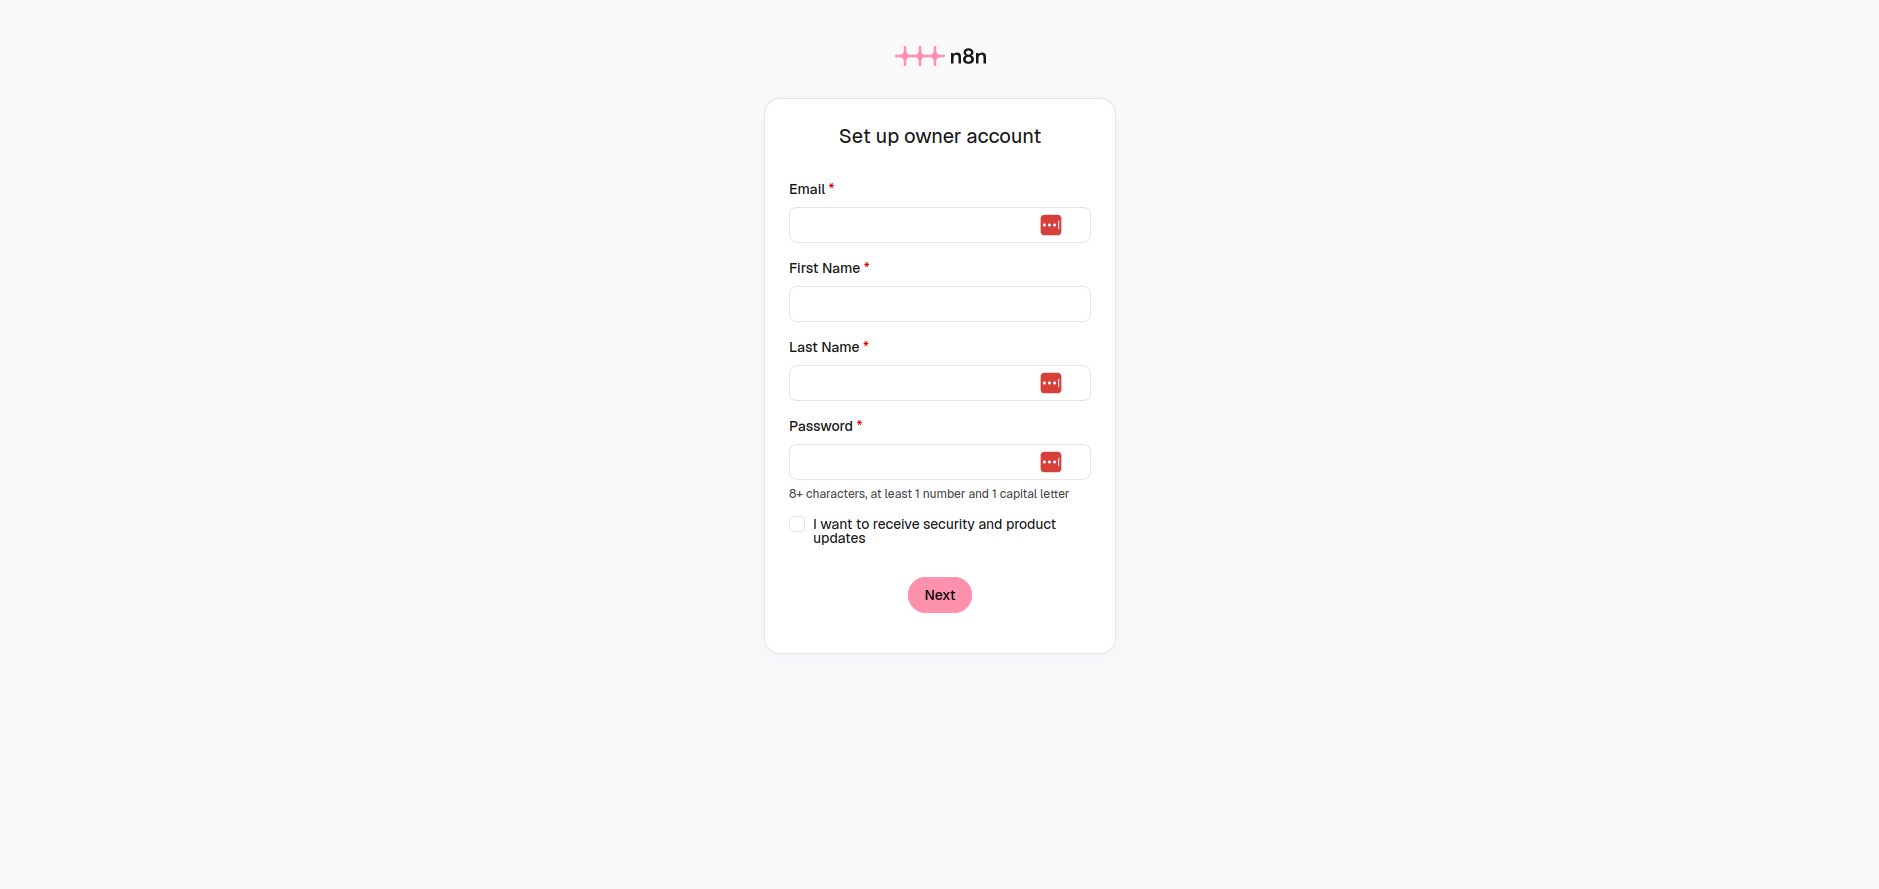
Введіть свої дані та пароль: він має містити щонайменше вісім символів, серед яких принаймні одна цифра й одна велика літера. Після натискання Next ви автоматично увійдете як власник (owner) інстансу. Далі в налаштуваннях у розділі Users можна запрошувати інших користувачів.
Перевірка: тестовий вебхук
Створимо найпростіший воркфлоу, який приймає запит і повертає отримані дані.
- Створіть новий воркфлоу й додайте вузол Webhook.
- Вкажіть метод
POSTта шлях, наприкладincoming-webhook. - У параметрі Respond оберіть When Last Node Finishes — тоді вузол поверне дані з останнього виконаного вузла.
- Натисніть Listen for Test Event (або виконайте воркфлоу) і надішліть тестовий запит на тестову адресу:
curl -X POST https://n8n.ваш-домен.com/webhook-test/incoming-webhook \
  -H "Content-Type: application/json" \
  -d '{"name":"Test","project":"Webhook check"}'
У відповіді ви побачите дані запиту, а в редакторі — виконання вузла. Коли все працює, опублікуйте (активуйте) воркфлоу — після цього стане доступною виробнича адреса:
curl -X POST https://n8n.ваш-домен.com/webhook/incoming-webhook \
  -H "Content-Type: application/json" \
  -d '{"name":"Test","project":"Webhook check"}'
/webhook-test/...) реєструється лише поки ви слухаєте тестову подію в редакторі й показує дані у воркфлоу. Виробнича (/webhook/...) реєструється після публікації воркфлоу й дані в редакторі не показує — їх видно у вкладці виконань (Executions). У зовнішніх сервісах завжди вказуйте виробничу адресу.Параметр Respond впливає на відповідь: режим Immediately повертає лише повідомлення Workflow got started, а Using ‘Respond to Webhook’ Node дозволяє сформувати відповідь окремим вузлом Respond to Webhook.
Резервне копіювання
Усі воркфлоу, облікові дані та налаштування лежать у томі n8n_data: там зберігаються база SQLite і ключ шифрування n8n. Тому резервна копія має містити весь том. Для узгодженості бази на час копіювання краще зупинити n8n:
docker volume ls | grep n8n_data
docker compose stop n8n
docker run --rm -v n8n-compose_n8n_data:/data -v $(pwd):/backup alpine tar czf /backup/n8n-backup.tar.gz -C /data .
docker compose start n8n
Назва тому складається з імені каталогу проєкту та назви тому (n8n-compose_n8n_data), якщо ви розгортали n8n в каталозі n8n-compose. Точну назву покаже команда docker volume ls. Зберігайте архів поза сервером.
Оновлення n8n
Розробники випускають нову мінорну версію n8n майже щотижня. У документації розрізняються версії stable (для продакшену) та beta (найновіша, може бути нестабільною). Перед оновленням завжди робіть резервну копію, а потім:
docker compose pull
docker compose up -d
Типові помилки
- Сторінка не відкривається за http://IP:5678 — це очікувано: порт прив’язано до
127.0.0.1, а n8n у цій схемі працює лише через HTTPS. Використовуйтеhttps://n8n.ваш-домен.com. - failed to bind host port 0.0.0.0:80/tcp: address already in use – на порту 80 вже є запущений процесс. Перевірити можна командами
sudo ss -ltnp | grep ':80 'абоsudo lsof -i :80. Найчастіше це системний Nginx або Apache (httpd). - contact email has forbidden domain “example.org” — у
SSL_EMAILзалишилась пошта-заглушка. Вкажіть справжню адресу й перестворіть контейнер Traefik. - Сертифікат не видається — перевірте DNS-запис піддомену, відкриті порти 80 і 443 та логи Traefik:
docker compose logs traefik. - 404 на виробничому вебхуку — воркфлоу не опубліковано, або ви використовуєте тестову адресу поза режимом прослуховування.
- У відповіді вебхука лише «Workflow got started» — у параметрі Respond вибрано Immediately. Змініть на When Last Node Finishes або Respond to Webhook.
- Налаштування N8N_BASIC_AUTH_* не діють — Basic Auth прибрано з n8n 1.0, використовується обліковий запис власника.
- Сайт не відкривається на AlmaLinux при відкритих портах — перевірте зону docker у firewalld (див. Крок 5).
Якщо воркфлоу працюватимуть цілодобово й оброблятимуть багато запитів, варто одразу підібрати VPS із запасом оперативної пам’яті та швидким SSD/NVMe-диском: від цього залежить швидкість виконання вузлів і база даних виконань.